Domain wärme-aus-holz.de kaufen?
Wir ziehen mit dem Projekt
wärme-aus-holz.de um.
Sind Sie am Kauf der Domain
wärme-aus-holz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wärme-aus-holz.de kaufen?
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Überprüfen Sie die URL einer Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **


Ähnliche Suchbegriffe für Phishing-Attacken
Top-Angebote
Produkte zum Begriff Phishing-Attacken:
-
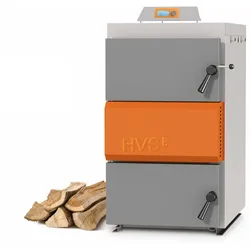
Solarbayer Holzvergaser HVS 40 E Leistung 40 kW Türanschlag links HeizkesselSolarbayer Holzvergaser HVS 40 E - Scheitholzlänge 0,5 m - Türanschlag links Die Holzvergaser HVS sorgen mit ihren großen Füllräumen für eine lange Brenndauer. Ein integriertes Gebläse garantiert auch bei einem kalten Kamin einen problemlosen Start. Rauchaustritt ist durch die Anheizklappe und die Türverriegelung ausgeschlossen. Der Solarbayer Holzvergaser HVS E conomic erzielt bereits ohne Lambdaregelung saubere Emissionswerte und festgelegte Abgasnormen werden unterschritten. Diese Kesselserie sorgt für eine ressourcensparende und umweltschonende Verbrennung, sowie optimale Brennstoffausnutzung. Alle Modelle dieser Serie besitzten eine elektronische Verbrennungsregelung. Hiermit haben sie eine komfortable Überwachung der Abgas- und Kesseltemperatur für eine gleichmäßige Verbrennung. Erhältlich in den Kesselgrößen: 25, 40 und 60 kW Nennwärmeleistung Vorteile Holzzentralheizkessel mit oberer Holzvergasung und unterem Abbrand solide Kesselkonstruktion und Roboterfertigung garantieren eine lange Lebensdauer robuste Beladungskammer alle feuerberührten Teile aus 6 mm Kesselstahl optimierte Brennraumgeometrie innovative Heizkesseltechnik Turbulatoren für mehr Leistung und geringere Abgastemperaturen leichte Bedienung und einfache Reinigung Brennstoffausnutzung bei gleicher Füllmenge bis zu 30 % effektiver als bei früheren Standard-Holzkesseln Modulationsverbrennung, Abgastemperaturreglung Technische Daten Breite/Höhe/Tiefe: 645 x 1370x 1070 mm Nennleistung: 40 kW Wirkungsgrad: 91,8% (Laut Prüfbericht: 155000039/314/1) Kesselwasserinhalt: 93 l max. Scheitholzlänge 550 mm Füllvolumen: 180 l Zugbedarf: 15-25 Pa Max. Betriebsdruck: 3 bar Kesselgewicht: 525 kg Abgasstutzen: 196 mm Abgastemp. modulierend: ca. 150-210 °C DIN EN 303-5:2012 Klasse 5 ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!5899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Geben Sie niemals persönliche Informationen wie Passwörter oder Kreditkartennummern preis. 3. Verwenden Sie Sicherheitssoftware wie Antivirenprogramme und Firewalls, um sich vor Phishing-Attacken zu schützen. **
-
Wie können Nutzer sich vor Phishing-Attacken schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Wie können sich Internetnutzer vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf verdächtige Links. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Was sind die gängigsten Methoden, um sich vor Phishing-Attacken zu schützen?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **

Wie kann man sich effektiv vor Phishing-Attacken schützen?
1. Seien Sie skeptisch bei unerwarteten E-Mails oder Nachrichten, die persönliche Informationen anfordern. 2. Überprüfen Sie immer die URL, bevor Sie auf Links klicken oder sensible Daten eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
Wie kann man Phishing-Attacken erkennen und effektiv verhindern?
Phishing-Attacken können anhand verdächtiger E-Mails mit ungewöhnlichen Absendern oder Anfragen erkannt werden. Man sollte niemals persönliche Informationen preisgeben oder auf Links in verdächtigen E-Mails klicken. Zusätzlich können Sicherheitssoftware und regelmäßige Schulungen helfen, Phishing-Attacken effektiv zu verhindern. **
Top-Angebote
Produkte zum Begriff Phishing-Attacken:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Solarbayer BioX Automatische Wärmetauscherreinigung Heizkessel HolzvergaserSolarbayer BioX Automatische Wärmetauscherreinigung Die automatische Reinigung erhöht den Komfort bei der Beitreibung des Heizkessels. Anfallende Ablagerungen an den Wärmetauschern werden bei jedem Öffnen der oberen Türen automatisch beseitigt. Durch die gründliche Reinigung entstehen dauerhaft Brennstoffeinsparungen mit konstant hohen Wirkungsgraden. Ein Betätigen des Wärmetauscher-Reinigungshebels ist somit obsolet.749,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Überprüfen Sie die URL einer Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Internetnutzer sich vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf Links oder Anhänge. 2. Geben Sie niemals persönliche Informationen wie Passwörter oder Kreditkartennummern preis. 3. Verwenden Sie Sicherheitssoftware wie Antivirenprogramme und Firewalls, um sich vor Phishing-Attacken zu schützen. **
-
Wie können Nutzer sich vor Phishing-Attacken schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
Ähnliche Suchbegriffe für Phishing-Attacken
-
Solarbayer Holzvergaser HVS 40 E Leistung 40 kW Türanschlag links HeizkesselSolarbayer Holzvergaser HVS 40 E - Scheitholzlänge 0,5 m - Türanschlag links Die Holzvergaser HVS sorgen mit ihren großen Füllräumen für eine lange Brenndauer. Ein integriertes Gebläse garantiert auch bei einem kalten Kamin einen problemlosen Start. Rauchaustritt ist durch die Anheizklappe und die Türverriegelung ausgeschlossen. Der Solarbayer Holzvergaser HVS E conomic erzielt bereits ohne Lambdaregelung saubere Emissionswerte und festgelegte Abgasnormen werden unterschritten. Diese Kesselserie sorgt für eine ressourcensparende und umweltschonende Verbrennung, sowie optimale Brennstoffausnutzung. Alle Modelle dieser Serie besitzten eine elektronische Verbrennungsregelung. Hiermit haben sie eine komfortable Überwachung der Abgas- und Kesseltemperatur für eine gleichmäßige Verbrennung. Erhältlich in den Kesselgrößen: 25, 40 und 60 kW Nennwärmeleistung Vorteile Holzzentralheizkessel mit oberer Holzvergasung und unterem Abbrand solide Kesselkonstruktion und Roboterfertigung garantieren eine lange Lebensdauer robuste Beladungskammer alle feuerberührten Teile aus 6 mm Kesselstahl optimierte Brennraumgeometrie innovative Heizkesseltechnik Turbulatoren für mehr Leistung und geringere Abgastemperaturen leichte Bedienung und einfache Reinigung Brennstoffausnutzung bei gleicher Füllmenge bis zu 30 % effektiver als bei früheren Standard-Holzkesseln Modulationsverbrennung, Abgastemperaturreglung Technische Daten Breite/Höhe/Tiefe: 645 x 1370x 1070 mm Nennleistung: 40 kW Wirkungsgrad: 91,8% (Laut Prüfbericht: 155000039/314/1) Kesselwasserinhalt: 93 l max. Scheitholzlänge 550 mm Füllvolumen: 180 l Zugbedarf: 15-25 Pa Max. Betriebsdruck: 3 bar Kesselgewicht: 525 kg Abgasstutzen: 196 mm Abgastemp. modulierend: ca. 150-210 °C DIN EN 303-5:2012 Klasse 5 ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!5899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Solarbayer Holzvergaser HVS 60 E Leistung 60 kW Türanschlag links HeizkesselSolarbayer Holzvergaser HVS 60 E - Scheitholzlänge 0,7 m - Türanschlag links Die Holzvergaser HVS sorgen mit ihren großen Füllräumen für eine lange Brenndauer. Ein integriertes Gebläse garantiert auch bei einem kalten Kamin einen problemlosen Start. Rauchaustritt ist durch die Anheizklappe und die Türverriegelung ausgeschlossen. Der Solarbayer Holzvergaser HVS E conomic erzielt bereits ohne Lambdaregelung saubere Emissionswerte und festgelegte Abgasnormen werden unterschritten. Diese Kesselserie sorgt für eine ressourcensparende und umweltschonende Verbrennung, sowie optimale Brennstoffausnutzung. Alle Modelle dieser Serie besitzten eine elektronische Verbrennungsregelung. Hiermit haben sie eine komfortable Überwachung der Abgas- und Kesseltemperatur für eine gleichmäßige Verbrennung. Erhältlich in den Kesselgrößen: 25, 40 und 60 kW Nennwärmeleistung Vorteile Holzzentralheizkessel mit oberer Holzvergasung und unterem Abbrand solide Kesselkonstruktion und Roboterfertigung garantieren eine lange Lebensdauer robuste Beladungskammer alle feuerberührten Teile aus 6 mm Kesselstahl optimierte Brennraumgeometrie innovative Heizkesseltechnik Turbulatoren für mehr Leistung und geringere Abgastemperaturen leichte Bedienung und einfache Reinigung Brennstoffausnutzung bei gleicher Füllmenge bis zu 30 % effektiver als bei früheren Standard-Holzkesseln Modulationsverbrennung, Abgastemperaturreglung Technische Daten Breite/Höhe/Tiefe: 785 x 1420 x 1260 mm Nennleistung: 60 kW Wirkungsgrad: 90,59 Kesselwasserinhalt: 180 l max. Scheitholzlänge 700 mm Füllvolumen: 310 l Zugbedarf: 15-25 Pa Max. Betriebsdruck: 3 bar Kesselgewicht: 790 kg Abgasstutzen: 196 mm Abgastemp. modulierend: ca. 150-210 °C DIN EN 303-5 : 2012 ! INSTALLATIONSHINWEIS ! Bei den Geräten mit einem Anschlusswert von 400 V ist ein Starkstromanschluss (Drei-Phasen-Wechselanschluss) notwendig, die Installation darf nur durch einen eingetragenen Fachhandwerksbetrieb vorgenommen werden und vor einer Erstinstallation ist die Zustimmung des jeweiligen Netzbetreibers einzuholen. Für Geräte mit einer Nennleistung von mehr als 12 kW benötigen Sie die Zustimmung Ihres Netzbetreibers. Bitte wenden Sie sich für die Installation an den Netzbetreiber oder an ein in das Installateur Verzeichnis des Netzbetreibers eingetragenen Installationsunternehmen. Dieses Installationsunternehmen ist Ihnen auch behilflich bei der Einholung der erforderlichen Zustimmung des jeweiligen Netzbetreibers. Warnung: Zur Vermeidung von Körper- und Gesundheitsschäden sind die Montage, Erstinbetriebnahme, Inspektion, Wartung und Instandsetzung von autorisierten Fachkräften (Heizungsfachbetrieb / Vertragsinstallationsunternehmen / Schornsteinmeister / Elektrofachbetrieb) vorzunehmen! Bei der Fachplanung von Heizungsanlagen und allg. Feuerungsanlagen (Kaminöfen, Pelletöfen etc.) sind im Vorfeld Absprachen mit dem bzw. Genehmigungen durch den zuständigen bevollmächtigten Bezirksschornsteinfeger erforderlich. Bitte beachten Sie: Die Installation von Gasgeräten darf nur durch einen zugelassenen Fachbetrieb erfolgen!8999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Internetnutzer vor Phishing-Attacken schützen?
1. Seien Sie vorsichtig bei E-Mails von unbekannten Absendern und klicken Sie nicht auf verdächtige Links. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Antivirensoftware und verwenden Sie starke Passwörter. **
-
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Was sind die gängigsten Methoden, um sich vor Phishing-Attacken zu schützen?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Überprüfen Sie die URL der Website, bevor Sie persönliche Informationen eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
-
Wie kann man sich effektiv vor Phishing-Attacken schützen?
1. Seien Sie skeptisch bei unerwarteten E-Mails oder Nachrichten, die persönliche Informationen anfordern. 2. Überprüfen Sie immer die URL, bevor Sie auf Links klicken oder sensible Daten eingeben. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und verwenden Sie starke Passwörter. **
-
Wie kann man Phishing-Attacken erkennen und effektiv verhindern?
Phishing-Attacken können anhand verdächtiger E-Mails mit ungewöhnlichen Absendern oder Anfragen erkannt werden. Man sollte niemals persönliche Informationen preisgeben oder auf Links in verdächtigen E-Mails klicken. Zusätzlich können Sicherheitssoftware und regelmäßige Schulungen helfen, Phishing-Attacken effektiv zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.